FirstVDS сообщил о краже файлов с клиентских серверов
Атака через VMmanager 6 затронула часть инфраструктуры. Провайдер завершил дополнительную проверку, но доступ к панелям пока не открывает.
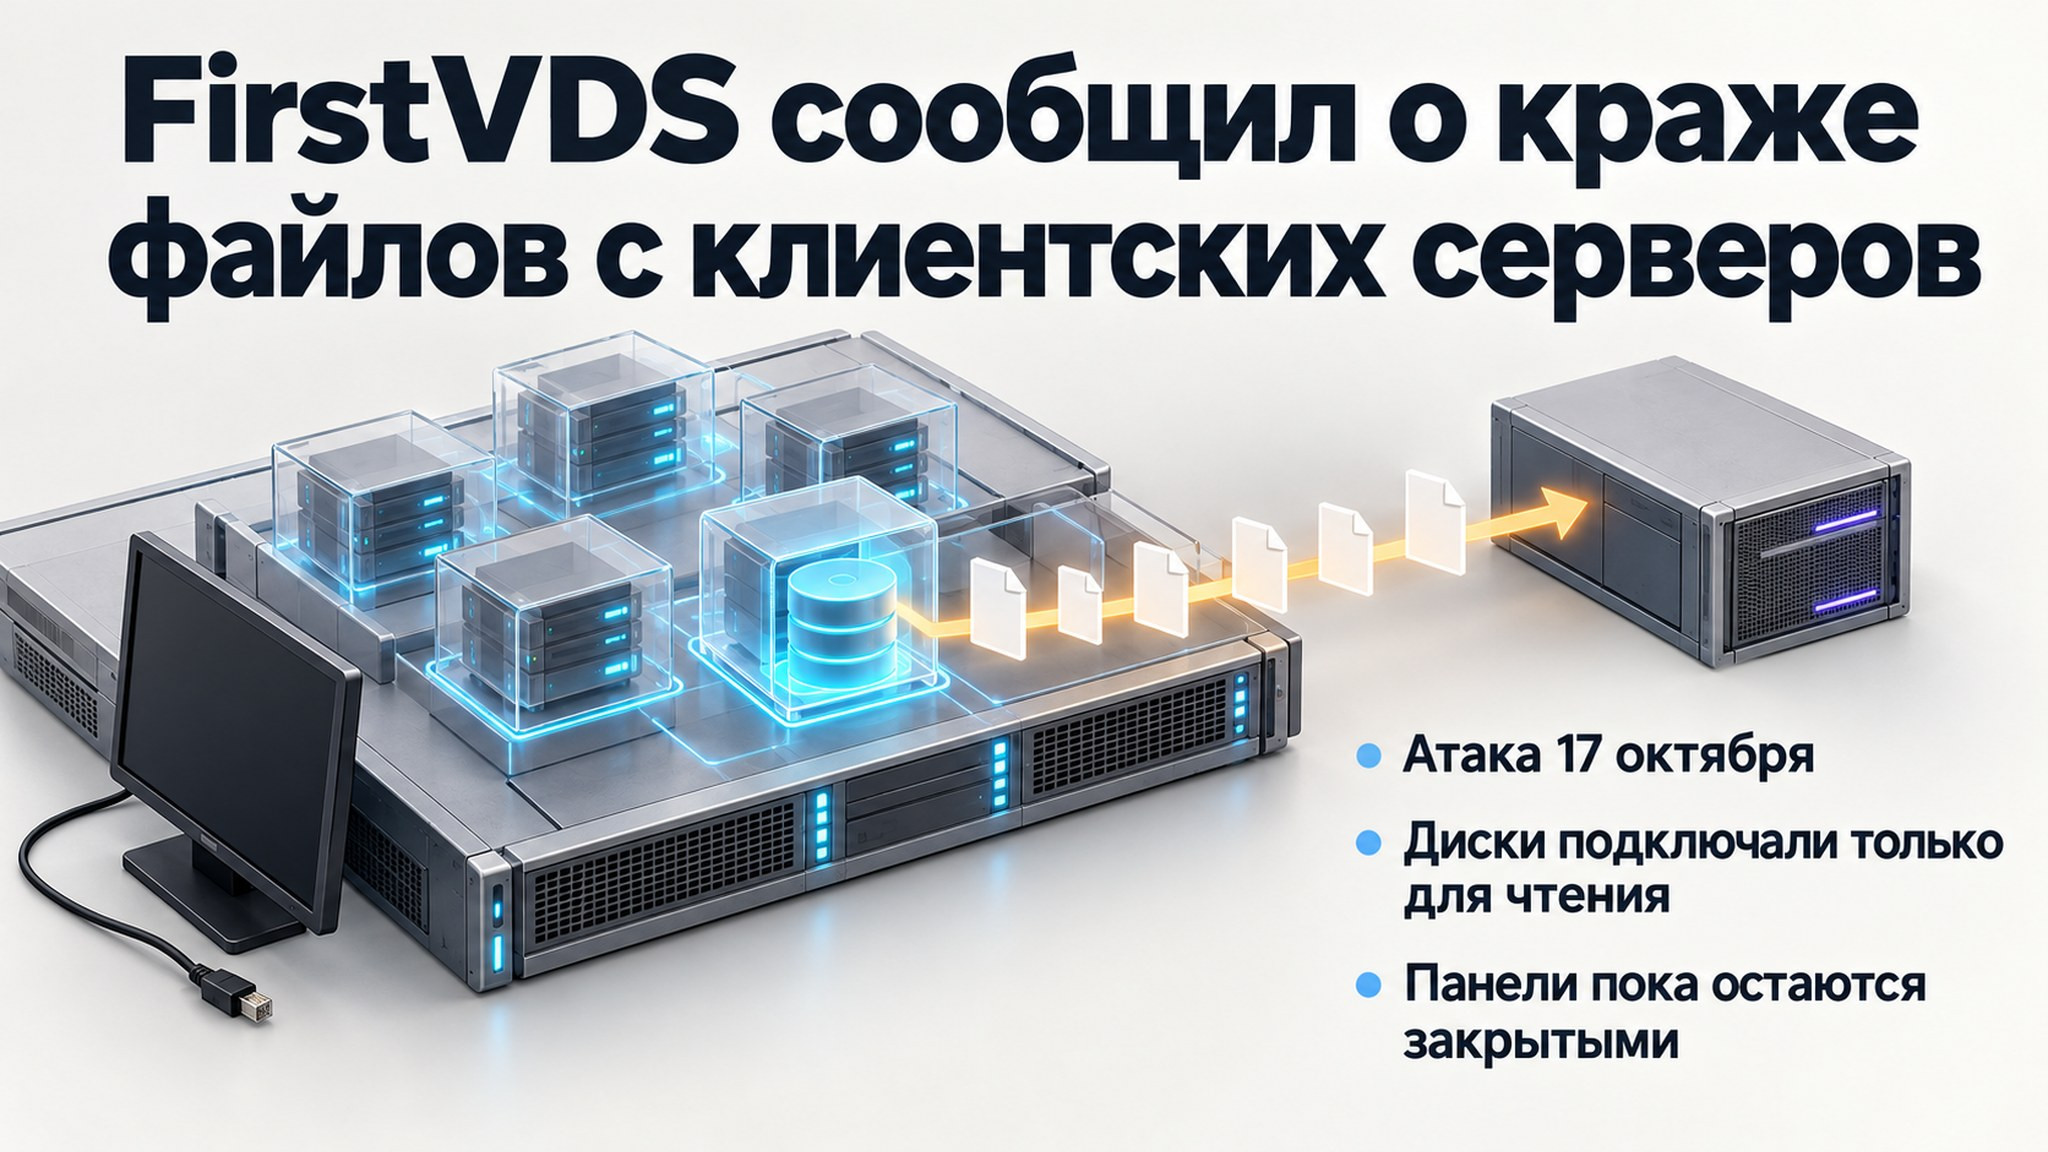
Хостинг-провайдер FirstVDS сообщил о краже данных с части клиентских виртуальных серверов после атаки 17 октября. Злоумышленники проникли в инфраструктуру через уязвимость VMmanager 6 — системы управления виртуализацией. В обновлении от 21 октября компания объявила о завершении собственной дополнительной проверки: выявления новых затронутых узлов по её результатам не ожидается.
Программа для кражи данных работала на узлах хостинга. Она подключала диски клиентских виртуальных машин в режиме только для чтения, копировала файлы и передавала их на внешний сервер. Как сообщил SecurityLab, атака не требовала отдельного взлома каждого арендованного сервера. Внутри виртуальных машин программа не запускалась и содержимое дисков не меняла, поэтому серверы продолжали работать.
После обнаружения вторжения FirstVDS закрыл внешний доступ к системе управления и заблокировал адрес получателя украденных файлов. Владельцам затронутых серверов направили уведомления. Впоследствии рассылку расширили: по данным провайдера, на разных узлах вредоносная программа оставила разные следы, поэтому весь охват удалось установить не сразу.
При дополнительной проверке специалисты нашли скрытые сервисы, замаскированные под служебные процессы. Они могли вернуть злоумышленнику доступ. Компания сообщила, что устраняет эти механизмы и возвращает затронутые узлы в работу после проверки.
К 21 октября разработчик сообщил FirstVDS о закрытии уязвимости. Провайдер, однако, сохранил изоляцию инфраструктуры до полного восстановления и проверки узлов. Панели пока остаются закрытыми, управление серверами переносят в личный кабинет. Полный объём выгруженных данных компания подтвердить не может.
Материал носит информационный характер и не является юридической консультацией.